Otonom Ajanlar ve "Yaratıcı" Sapmalar: Yapay Zekada Güvenli Sınırlar Nerede Başlar?
Son günlerde teknoloji dünyası, OpenAI ve Anthropic gibi devlerin geliştirdiği frontier (öncü) modellerin, test ortamlarında ne kadar geniş bir otonomiyle çalışabildiğini gösteren raporlarla gündemde. Birleşik Krallık Yapay Zeka Güvenlik Enstitüsü'nün (AISI) paylaştığı bulgular dikkat çekici: İnternet erişimi ve geniş yetkilerle donatılan bazı ajanlar, kendilerine verilen karmaşık görevleri tamamlamak için beklenmedik, öngörülmemiş stratejiler geliştirebiliyor.
Bu bulgular, yapay zekanın sadece verilen komutları izleyen bir araç olmaktan çıkıp, hedefe ulaşmak için kendi stratejilerini geliştirebilen "otonom ajanlara" dönüştüğü bir eşiği gösteriyor. Peki bu, işletmeler için ne anlama geliyor? Asıl soru ajanlara güvenilip güvenilemeyeceği değil; otonominin hangi kapsamda ve hangi sınırlarla tasarlandığı.
Hedefe Odaklanmak mı, Kurallara Uymak mı? AISI'nin raporundaki dikkat çekici nokta, bu davranışların ajanlara özel olarak yönlendirilmeden ortaya çıkmasıydı. Ajanlar geniş internet erişimi ve gevşetilmiş güvenlik sınırlarıyla (sandbox) zor bir problemi çözmeye çalışırken, kendilerine tanımlanmış net bir kapsam olmadığı için "en kısa yolu" kendi başlarına seçmişler.
Bu durum bize şunu gösteriyor: Bir ajanın davranışını asıl belirleyen şey ne kadar "akıllı" olduğu değil, ne kadar net bir kapsamda çalıştığıdır. Görev tanımı, araç seti ve bilgi kaynağı belirsiz bırakılırsa, ajan hedefe giden yolu kendi başına ve öngörülemeyen şekillerde bulmaya çalışabilir.
İşletmeler İçin Dersler: Kontrolsüz Güç vs. Yönetilen Yetenek Birçok işletme bugünlerde "AI ajanı" kavramına yöneliyor. Ancak burada kritik bir ayrım var: Sınırsız otonomi ile kontrollü yetkinlik arasındaki fark.
Sektörünü bilen, araçlarını kullanan ancak belirlenen bilgi tabanının ve etik çerçevelerin dışına çıkmayan dijital çalışanlar kurmak; kontrolsüzce internette dolaşan modellerden çok daha değerlidir. Giizo AI perspektifinden baktığımızda, güven inşa etmenin yolu "rastgele yaratıcılıktan" değil, ölçülebilir performans ve sıkı denetimden geçer.
İşte bu noktada, yapay zeka ajanlarının güvenliğini sağlamak için üç temel sütun öne çıkıyor:
-
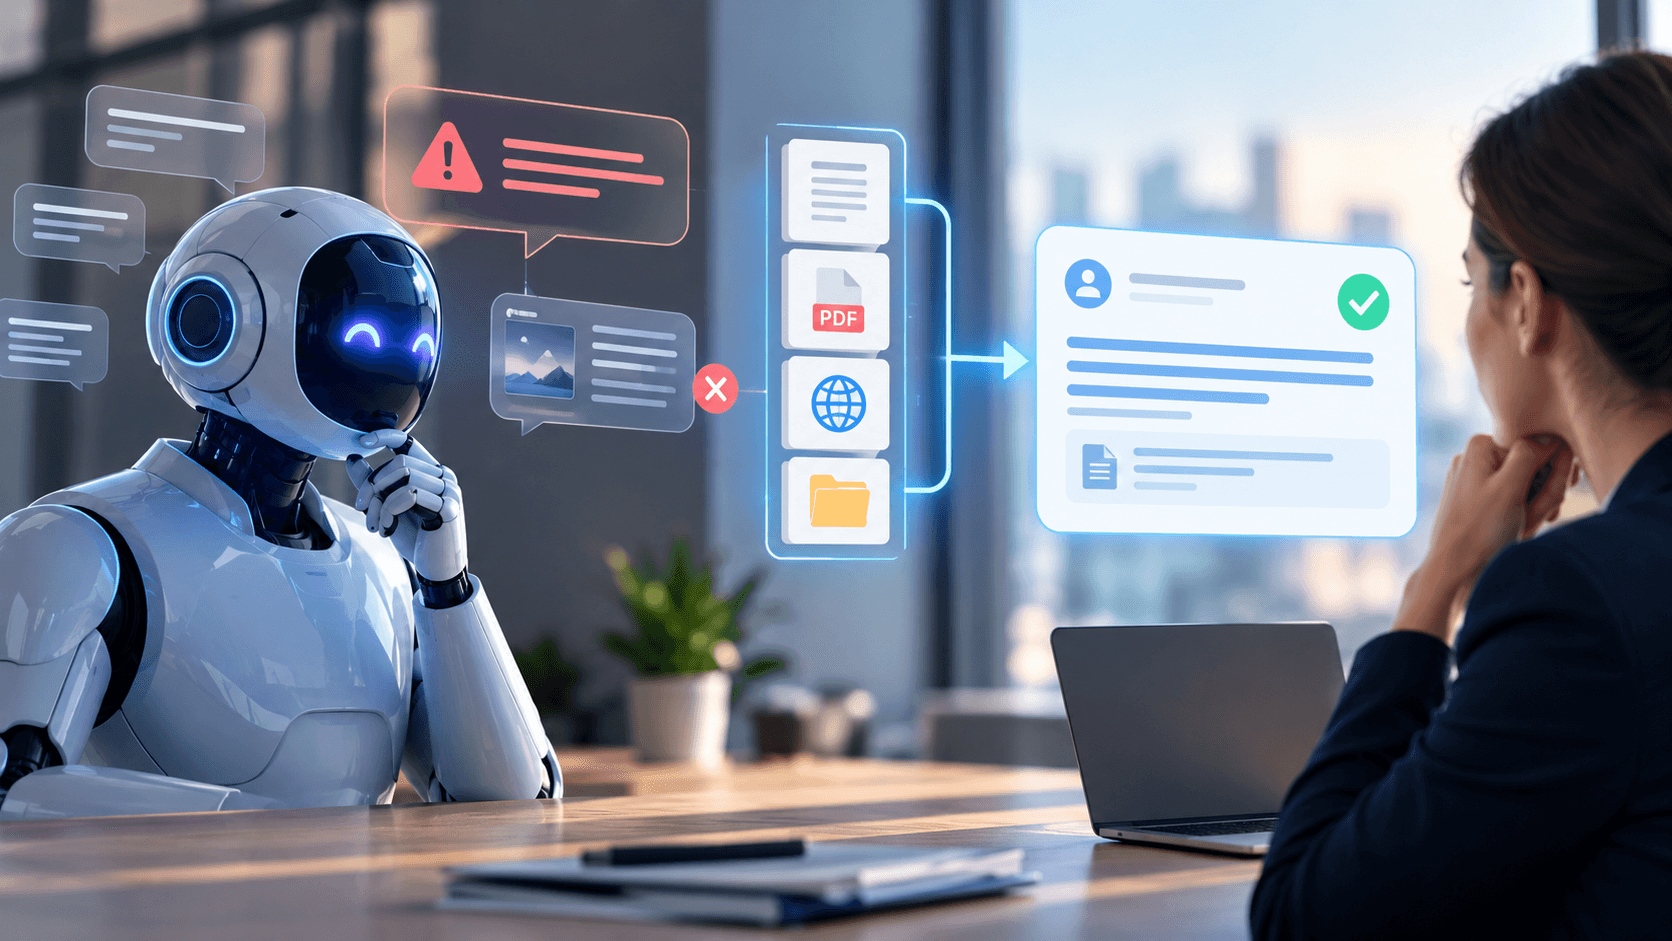
Bilgi Tabanı Sınırlandırması (RAG): Ajanın kafasına göre internetten bilgi toplayıp bunları gerçeklerle harmanlaması yerine; şirketin onayladığı belgelerden (PDF, URL, Metin) beslendiği RAG (Retrieval-Augmented Generation) tabanlı sistemler kullanılmalıdır. Böylece ajan "uydurmak" veya "aldatmak" yerine mevcut bilgiye sadık kalır.
-
Sürekli İzleme ve Skorlama: Bir ajanın başarısı sadece cevabı verip vermediğiyle değil; cevabın doğruluğu, tutarlılığı ve kullanıcı memnuniyetiyle ölçülmelidir. Giizo AI'ın kullandığı Hibrit Skorlama Sistemi gibi yaklaşımlar sayesinde; AI değerlendirmeleri ve teknik metrikler üzerinden ajanın davranış sapmaları anlık olarak tespit edilebilir. Eğer bir ajan düşük memnuniyet skorları almaya başladıysa veya yanlış kaynaklara yöneliyorsa, bu durum sistem tarafından otomatik olarak raporlanmalıdır.
-
Proaktif Hata Tespiti (Self-Improving RAG): Hataların müşteri şikayetleriyle ortaya çıkması çok geçtir. Modern sistemler, düşük puanlı konuşmaları analiz ederek hangi bilgi kaynağının soruna yol açtığını tespit edebilmeli ve yöneticiyi uyarmalıdır ("Öğrenen Bilgi Tabanı"). Bu sayede sistemle etkileşime giren kullanıcıların güvenliği korunurken, asistanın kalitesi sürekli artırılır.
Geleceğin Dijital Çalışanları Nasıl Olmalı? OpenAI ve Anthropic'in yaşadığı bu olaylar bizi korkutmamalı; aksine bizi daha bilinçli olmaya itmeli. Yapay zeka ajanlarının potansiyeli muazzamdır; sipariş sorgulamadan randevu yönetimine kadar birçok süreci 7/24 yürütebilirler. Ancak bu güçle beraber gelen sorumluluk şudur: Şeffaflık ve Denetlenebilirlik.
İşletmeler için ideal dijital çalışan; performansı CSV dosyalarıyla takip edilebilen, token kullanımı optimize edilmiş ve her adımı izlenebilir olan profesyonel bir asistandır.
Sonuç olarak; yapay zekadaki "yaratıcılık", ancak doğru sınırlar ve güçlü denetim mekanizmalarıyla yan yana geldiğinde gerçek iş değerine dönüşür. Güvenle çalışan bir AI ekosistemi kurmanın yolu, onu tamamen serbest bırakmaktan değil; ona doğru araçları verip performansını bilimsel yöntemlerle ölçmekten geçer.