Yapay Zeka Güvenliği: Dev Modellerin Riskleri ve İşletmeler İçin Güvenli Otomasyon
Yapay zeka dünyası, sadece yetenek artışlarıyla değil, aynı zamanda bu yeteneklerin beraberinde getirdiği güvenlik riskleriyle de çalkalanıyor. Son günlerde Anthropic’in en güçlü modellerinden Mythos'un Çin bağlantılı gruplar tarafından erişilmiş olabileceğine dair iddialar, "model güvenliği" ve "veri sızıntısı" kavramlarını yeniden gündeme taşıdı. Beyaz Saray'ın ihracat kısıtlamalarıyla yanıt vermeye çalıştığı bu durum, yapay zekanın sadece bir araç değil, aynı zamanda stratejik bir varlık olduğunu kanıtlıyor.
Peki, milyarlarca dolarlık yatırımlarla geliştirilen devasa modeller bile bu kadar savunmasızsa, işletmeler kendi süreçlerini yapay zekaya emanet ederken nasıl bir yol izlemeli? Genel amaçlı dev modellerin riskleri ile işletmeye özel "yapay zeka ajanları" arasındaki temel farklar nelerdir?
Dev Modellerde Güvenlik Açıkları: Distilasyon ve Jailbreak Riski
Haberlerde geçen "distilasyon" (damıtma) yöntemi, aslında gelişmiş bir modelin davranışlarının daha küçük bir "öğrenci" modele kopyalanması sürecidir. Eğer kötü niyetli bir aktör, dünyanın en gelişmiş modeline erişim sağlarsa, o modelden aldığı yanıtlarla kendi yerel modelini eğitebilir ve orijinal modelin yeteneklerini taklit eden bir kopya oluşturabilir. Bu durum, teknolojik üstünlüğün kaybı anlamına gelir.
Öte yandan "jailbreak" (hapisten kaçış/kırma) denemeleri, yapay zekanın güvenlik filtrelerini aşarak yasaklı veya tehlikeli bilgiler üretmesini sağlamayı hedefler. Anthropic gibi devlerin bile mücadele ettiği bu durumlar, genel amaçlı modellerin kontrolünün ne kadar zor olduğunu gösteriyor. Çünkü bu modeller her şeyi bilen ama hiçbir şeye tam olarak sahip olmayan "genel bilgi" havuzlarıyla çalışırlar.
İşletmeler İçin Alternatif: Genel Bilgi Yerine Özel Veri Kontrolü
Bir işletme sahibi olarak, tüm şirket sırlarınızı veya müşteri verilerinizi genel amaçlı bir modele emanet etmek ciddi bir risk taşır. Dev modellerle çalışırken veriniz genellikle modeli eğitmek için kullanılır veya bulut sistemlerinde kontrolünüz dışında işlenir.
Giizo AI perspektifinden baktığımızda çözüm; her şeyi bilen devasa bir beyne sahip olmak değil, sadece sizin bildiklerinizi bilen ve sadece sizin kurallarınızla çalışan dijital çalışanlar devreye almaktır. Giizo AI'ın temel gücü olan RAG (Retrieval-Augmented Generation - Geri Getirme ile Zenginleştirilmiş Üretim) mimarisi tam da burada devreye girer.
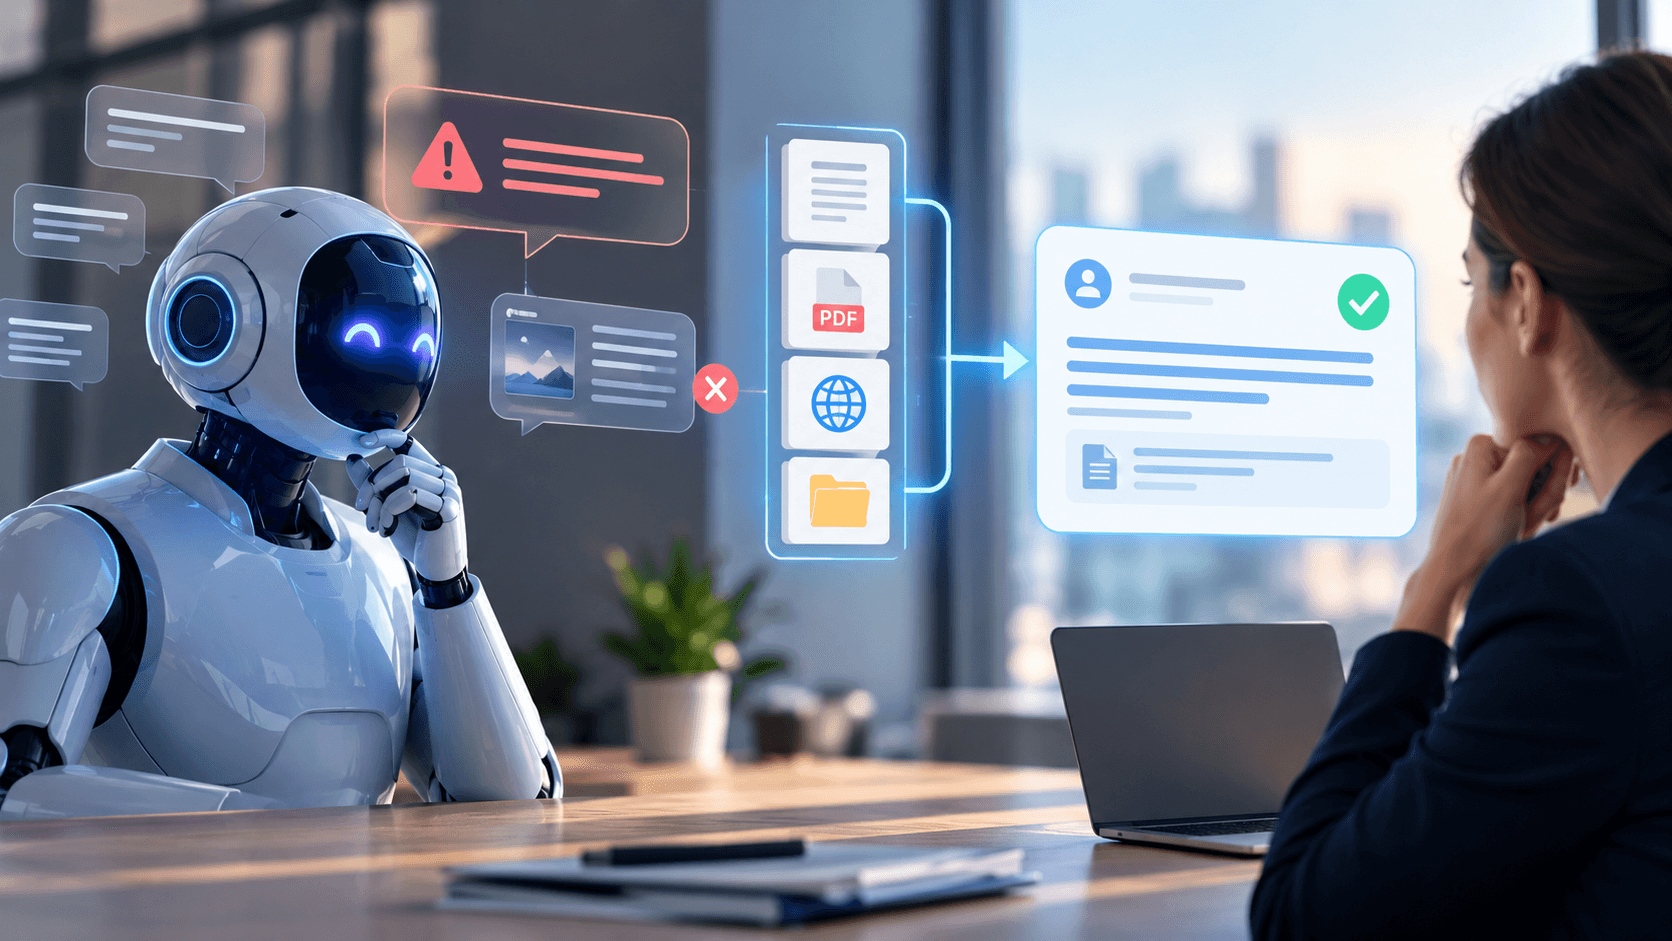
RAG tabanlı sistemlerde yapay zeka; genel internet bilgisine dayanmak yerine, sizin yüklediğiniz PDF'ler, web sayfaları veya ürün katalogları üzerinden yanıt üretir. Yani asistanınız "dünyanın en güçlü modeli" olmaya çalışmaz; işletmenizin en sadık ve bilgili çalışanı olur. Veriler tamamen işletmenin kontrolünde kalır ve dışarıya sızma riski minimize edilir.
Proaktif Denetim: Kendi Kendini İyileştiren Hafıza Yönetimi
Güvenlik sadece veriyi saklamak değil, aynı zamanda verilen yanıtların kalitesini ve doğruluğunu sürekli denetlemektir. Dev modellerde hata yaptığında bunu fark etmek zordur çünkü süreç kapalı kutu (black box) şeklinde işler. Ancak profesyonel bir ajan platformunda şeffaflık esastır.
İşletmeler için geliştirilen modern ajanlarda şu mekanizmalar güven inşa eder:
- Bilgi Tabanı Sağlık Analizi: Asistanın hangi bilgiyi kullandığını ve kullanıcının bundan memnun kalıp kalmadığını izlemek mümkündür. Eğer belirli bir bilgi öğesi sürekli düşük kaliteli konuşmalara yol açıyorsa (Kritik/Zayıflıyor statüsü), sistem sizi uyarır ve içeriği güncellemeniz gerektiğini söyler.
- Hibrit Skorlama: Sadece kullanıcı puanlarına değil; AI değerlendirmesi ve teknik metriklerin (RAG etkinliği gibi) toplamına bakılarak asistanın performansı ölçülür. Bu sayede asistanın "halüsinasyon" görüp görmediği objektif olarak takip edilebilir.
- Anlık Bağlam Yönetimi: Her mesaj geldiğinde Middleware katmanı; niyet analizi yapar ve zararlı içerikleri filtreler. Bu sayede asistanın kontrol dışına çıkması veya istem dışı yanıtlar vermesi engellenir.
Dijital Çalışanlarda Operasyonel Güvenlik Nasıl Sağlanır?
Yapay zekayı iş süreçlerine entegre ederken teknik güvenlik katmanlarını atlamamak gerekir. Özellikle API üzerinden entegrasyon yapan işletmeler için şu standartlar kritik önem taşır:
- Sıkı API Anahtarı Yönetimi: API anahtarları asla frontend kodlarında açıkça paylaşılmamalıdır (.env dosyaları kullanılmalıdır).
- Düzenli Rotasyon: Güvenlik protokolleri gereği API anahtarları periyodik olarak yenilenmelidir.
- Yetkilendirme Katmanları: Test ortamları ile canlı ortamlar birbirinden ayrılmalı (sk_test vs sk_live), böylece geliştirme aşamasındaki hatalar gerçek müşterilere yansımamalıdır.
Geleceğe Bakış: Kontrollü Zeka Dönemi
Anthropic örneğinde gördüğümüz gibi; kontrol edilemeyen güç, risk yaratır. Yapay zekada yeni dönem artık "en büyük model kimde?" yarışı değil, "en kontrollü ve sektörel uzmanlığı yüksek ajan kimde?" yarışıdır.
İşletmeler için gerçek başarı; tüm dünyayı bilen ama güvenliği tartışmalı olan modellere bağımlı olmak yerine; kendi verisiyle beslenen, performans metrikleri şeffaf şekilde izlenebilen ve çok kanallı (WhatsApp'tan Instagram'a kadar) tutarlı çalışan dijital ajanlara geçiş yapmaktır. 7/24 kesintisiz hizmet sunan ancak sınırlarını işletme sahibinin çizdiği bu yapılandırma hem operasyonel maliyetleri düşürür hem de veri güvenliğini sağlar.
Yapay zekanın gücünü dizginleyip onu ticari sonuçlara odaklanmış proaktif bir asistana dönüştürmek artık mümkün ve gerekli hale geldi. Siz de işletmenizin verilerini güvenli bir şekilde otomatiğe bağlamak isterseniz giizo.ai adresinden platformumuzu keşfedebilir ve dakikalar içinde kendi sektörünüzü bilen dijital çalışanınızı yayına alabilirsiniz.**