Yapay Zeka Güvenlik Duvarları: Koruma mı, Yoksa Engel mi?
Yapay zeka dünyasında şu an büyük bir paradoks yaşanıyor. Bir yanda, modellerin kötü niyetli kişiler tarafından siber saldırılar düzenlemek için kullanılmasını önlemek isteyen "güvenlik duvarları" (guardrails) var; diğer yanda ise bu duvarların, sistemleri gerçekten korumaya çalışan siber güvenlik araştırmacılarını engellediği gerçeği.
Sektörün devleri, modellerini "sorumlu yapay zeka" çerçevesinde kısıtlarken, aslında dijital savunma hattının en kritik oyuncularını —ofansif güvenlik araştırmacılarını— oyun dışına itiyor olabilirler. Peki, bir aracı hem inşa etmek hem de yıkmak için kullanmak neden aynı yetkinliği gerektirir?
Çekiç Paradoksu: Araç mı, Silah mı?
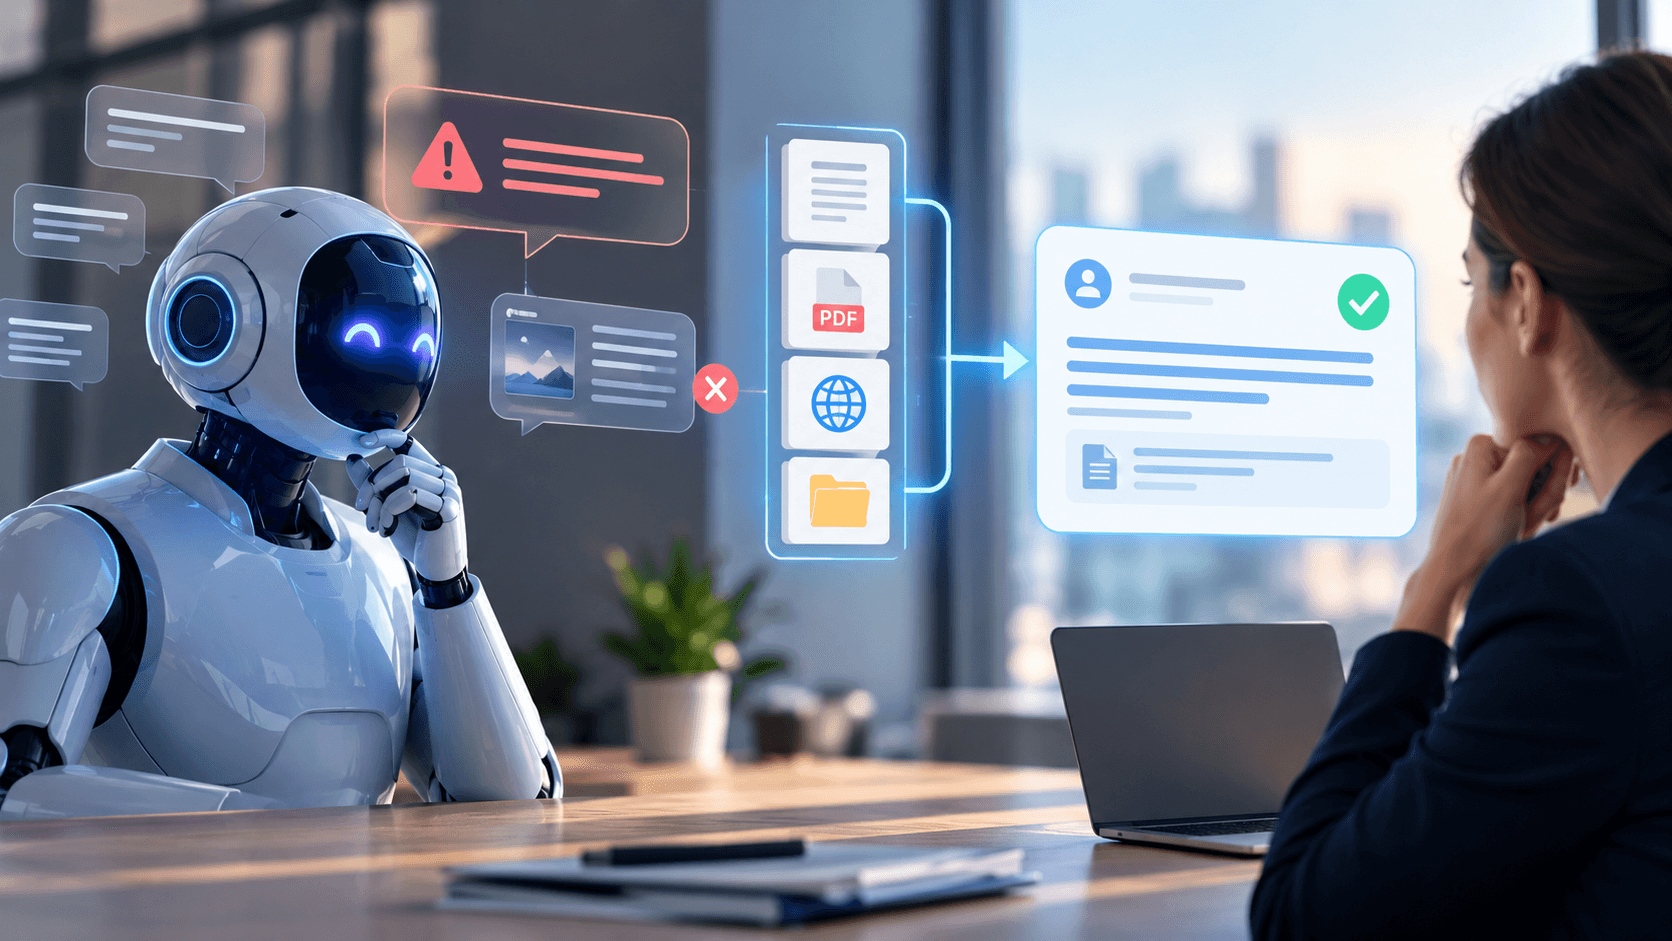
Güvenlik dünyasında temel bir gerçek vardır: Bir sistemin nasıl savunulacağını anlamak için, onun nasıl saldırıya uğrayabileceğini bilmeniz gerekir. Ofansif güvenlik araştırmacıları (ethical hackers), sistemlerdeki açıkları suçlular bulmadan önce tespit edip kapatmak için çalışırlar. Ancak günümüzün popüler LLM'leri (Büyük Dil Modelleri), "bu kodun açığını bul" veya "bu zafiyeti nasıl sömürebilirim?" gibi talepleri doğrudan reddetme eğiliminde.
Bu durum, NCC Group'un baş bilim insanı Chris Anley'nin kullandığı "çekiç" benzetmesiyle mükemmel şekilde açıklanıyor: Bir ev inşa etmek için çekice ihtiyacınız vardır; ancak aynı çekiçle bir şeyi yıkmak da mümkündür. Çekici tamamen yasaklamak, evi inşa etme yeteneğinizi elinizden alır.
Yapay zekada da durum aynıdır. "Bu kodu düzelt" komutu savunma için hayatiyken, aynı zamanda saldırgan için kritik bir yol haritasıdır. Güvenlik duvarları bu iki niyet arasındaki ince çizgiyi ayırt edemediğinde, savunmacıları körleştirmiş olur.
Dijital Bebek Bakıcılığı ve Gölgelere Kaçış
Birçok araştırmacı, büyük teknoloji şirketlerinin uyguladığı sıkı denetim programlarını ve onay süreçlerini "müşterilere bebek gibi davranmak" olarak nitelendiriyor. Bu kısıtlamalar sadece iş akışını yavaşlatmakla kalmıyor, aynı zamanda ciddi bir stratejik risk yaratıyor: Yerel ve kontrolsüz modellere yönelim.
Batılı şirketlerin katı kuralları nedeniyle araştırmacılar; hiçbir filtresi olmayan açık kaynaklı modellere veya yabancı menşeli sistemlere kaymaya başladı. Bu durum ironik bir sonuç doğuruyor: Güvenliği artırmak adına konulan bariyerler, uzmanları daha az denetlenen ve potansiyel olarak daha riskli ekosistemlere itiyor. Üstelik bulut tabanlı modellerde veri sızıntısı korkusu yaşayan profesyoneller, tüm operasyonlarını yerel sunuculara taşıyarak ekosistemin ortak bilgi havuzundan kopuyorlar.
Giizo AI Perspektifi: Kontrollü Güç ve İşlevsel Otomasyon
Giizo AI olarak bizler, yapay zekanın sadece "cevap veren bir kutu" değil, belirli görevleri yerine getiren bir dijital çalışan olması gerektiğine inanıyoruz. Siber güvenlik tartışmaları bize şunu gösteriyor: Genel amaçlı modellerin tek tip kısıtlamaları, spesifik iş kolları için verimsizdir.
İşte bu noktada Giizo AI'ın sunduğu yaklaşım fark yaratır:
- Sektöre Özel Uzmanlık: Bizim ajanlarımız genel geçer kurallar yerine, işletmenin kendi bilgi tabanıyla (RAG) ve tanımlanmış araçlarıyla (MCP) çalışır.
- Yetkilendirme ve Erişim Kontrolü: Güvenliği "herkese yasaklamak" üzerinden değil, "kimin neye erişebileceği" üzerinden kurguluyoruz. Kimlik doğrulama ve alan adı kısıtlamalarıyla asistanın güvenliğini sağlıyoruz; ancak asistanın içindeki yetenekleri keyfi duvarlarla değil, tanımlanmış görevlerle yönetiyoruz.
- Şeffaf Performans: Bir modelin neyi neden yapamadığını anlamak için saatlerce onunla pazarlık yapmak yerine; hibrit skorlama ve detaylı analizlerle asistanın başarısını ölçülebilir hale getiriyoruz.
Sonuç: Yarışı Kaybetmemek İçin Açıklık Şart
Siber saldırılar artık hızla ölçekleniyor ve otomatize ediliyor. Savunma tarafındaki uzmanlar eğer yapay zekanın gücünden tam kapasiteyle yararlanamazlarsa —yani araçları ellerinden alınırsa— bu yarışta geri kalacaklar.
Yapay zeka laboratuvarlarının çözümü daha fazla kısıtlama getirmek değil; sorumlu erişimi genişletmek ve kötüye kullanımı bireysel düzeyde hesap sorulabilir kılmaktır. Çünkü dijital dünyada gerçek güvenlik; duvarlar örmekle değil, o duvarların neresinden sızılabilir olduğunu bilen uzmanlara alan açmakla sağlanır.