Yapay Zeka Yönetiminde Görünmez Tehlikeler: Token Hırsızlığı ve Güvenlik Açıkları
Yapay zeka ajanları, işletmelerin operasyonel hızını artıran devrimsel araçlar haline geldi. Ancak bu dijital dönüşüm, beraberinde geleneksel siber güvenlik tehditlerinin yeni bir formunu da getirdi: Token hırsızlığı. Birçok işletme sahibi için "token" sadece teknik bir terim veya fatura kalemiyken, kötü niyetli aktörler için bu değerler, yüksek maliyetli hesaplara erişim sağlayan dijital anahtarlardır.
Peki, farkında olmadan yapay zeka kaynaklarınız başkaları tarafından tüketiliyor olabilir mi? Ve daha önemlisi, bu görünmez sızıntıları nasıl tespit edebilirsiniz?
Dijital Anahtarların Yeni Hedefi: Session Key ve API Tokenlar
Geleneksel şifre hırsızlığına alışığız; ancak modern AI ekosisteminde saldırganlar artık doğrudan "oturum anahtarlarına" (session keys) veya API tokenlarına odaklanıyor. Bir hacker, bilgisayarınıza sızan basit bir infostealer (bilgi çalıcı) yazılım aracılığıyla tarayıcınızda kayıtlı olan oturum verilerini çalabilir.
Bu durumun en tehlikeli yanı şudur: Saldırgan şifrenizi bilmese bile, çalınmış bir oturum anahtarı ile sistem sizi "zaten giriş yapmış güvenilir kullanıcı" olarak görür. Sonuç olarak; sizin aboneliğinizle çalışan modeller kullanılır, kota limitleriniz tüketilir ve hatta kurumsal verileriniz risk altına girer. Eğer kullanım detaylarını anlık olarak izleyebileceğiniz bir paneliniz yoksa, bu hırsızlık aylarca fark edilmeden devam edebilir.
Sızıntıyı Tespit Etmek: Veri Körlüğünden Analitik Güce Geçiş
Çoğu standart yapay zeka arayüzü size sadece toplam kullanımı gösterir. Ancak profesyonel bir işletme yönetimi için "toplam kullanım" yeterli değildir. Gerçek güvenlik ve optimizasyon, detaylı kırılımlarla başlar.
Bir sızıntıyı veya anormal kullanımı tespit etmek için şu üç metriği düzenli takip etmelisiniz:
- İstek Tipi Dağılımı: Normalde sadece sohbet (chat) odaklı kullanan bir hesabınızda aniden yüksek hacimli RAG (Bilgi Tabanı sorgusu) veya MCP (Araç kullanımı) artışı görüyorsanız, bu durum dışarıdan bir müdahalenin işareti olabilir.
- Günlük Kullanım Trendleri: Siz çalışmadığınız saatlerde veya hafta sonlarında kullanım grafiklerinde ani sıçramalar yaşanıyorsa, hesabınızın kontrolü başka bir elde olabilir.
- Model Bazlı Tüketim: Hangi modelin ne kadar token tükettiğini görmek, yetkisiz erişimin hangi kapasitede gerçekleştiğini anlamanızı sağlar.
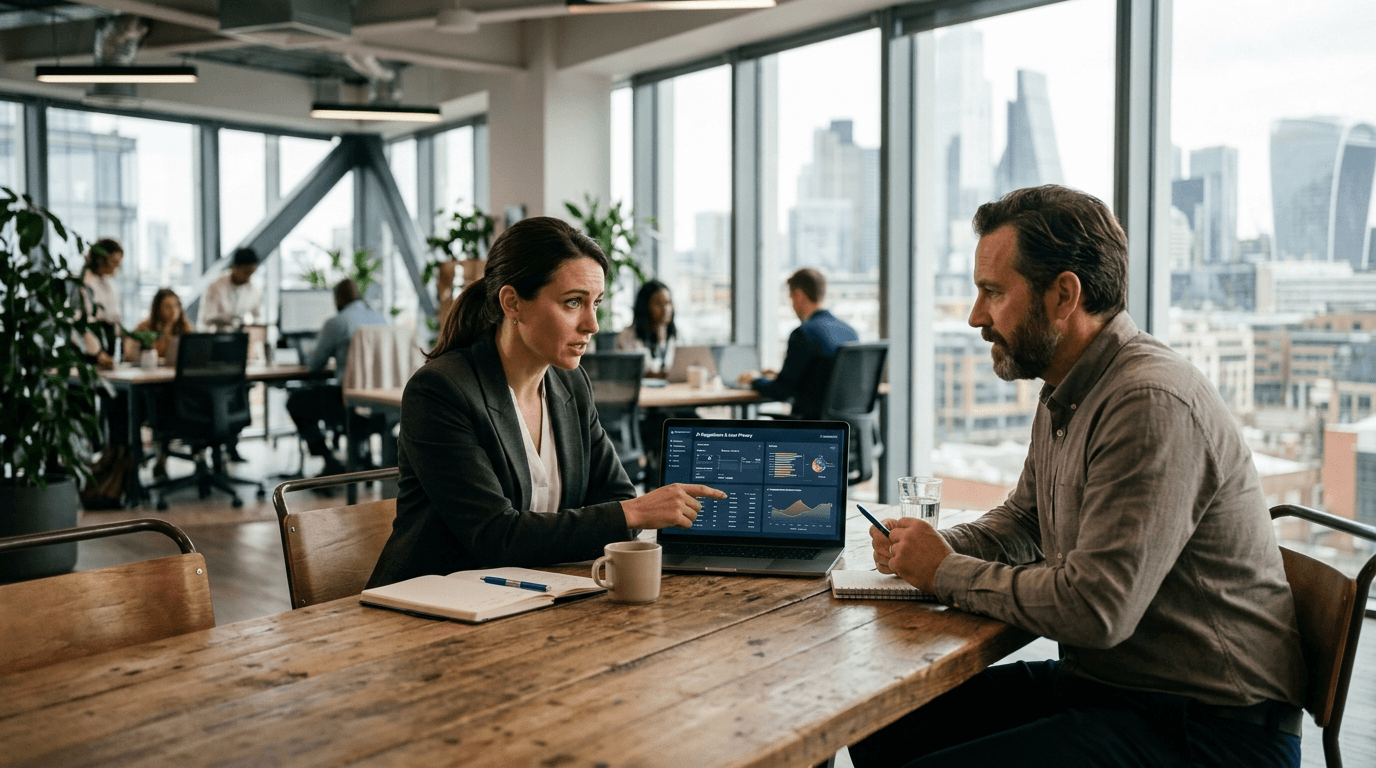
Giizo AI gibi gelişmiş platformlarda sunulan Performans & İstatistik panelleri tam da bu noktada devreye girer. Kullanıcının sadece "ne kadar" harcadığını değil; hangi asistanın, hangi kaynakla ve ne sıklıkla çalıştığını görmesi, güvenlik açıklarını kapatmak için en güçlü silahtır.
AI Güvenliği İçin Altın Kurallar
Yapay zeka ajanlarınızı ve hesaplarınızı korumak için sadece platformun güvenliğine güvenmek yetmez; kendi dijital hijyen kurallarınızı oluşturmalısınız:
- API Anahtarlarını Asla Açık Paylaşmayın: API anahtarlarını kodun içine doğrudan yazmak (hardcoding), anahtarınızı tüm dünyaya ilan etmekle eşdeğerdir. Bunun yerine
.envdosyaları ve ortam değişkenleri kullanın. - Düzenli Rotasyon Uygulayın: API anahtarlarınızı periyodik olarak silip yenilerini oluşturun. Bu sayede çalınmış olsa bile eski anahtar kısa süre sonra etkisiz hale gelir.
- Frontend'den Uzak Durun: API anahtarlarını asla istemci tarafındaki JavaScript kodlarında kullanmayın; bunları her zaman backend sistemlerinizde saklayın.
- Anomali Takibi Yapın: Aylık değil, haftalık hatta günlük bazda token kullanım değişimlerini analiz edin. Beklenmedik %20-30'luk artışlar genellikle ya verimsiz bir prompt yapısına ya da yetkisiz bir erişime işaret eder.
Sonuç: Kontrol Edilmeyen Güç Risk Taşır
Yapay zeka ajanları işletmenize muazzam bir hız kazandırırken, bu gücü yönetmek için gereken şeffaflık da aynı derecede kritiktir. Tokenlarınızın nereye gittiğini bilmediğiniz her an, hem finansal hem de güvenlik açısından risk altındasınız demektir.
Gerçek çözüm; sadece güçlü şifreler kullanmak değil, aynı zamanda kullandığınız araçların size sunduğu analitik verileri okuyabilmek ve anormal davranışları anında fark edebilecek izleme mekanizmalarına sahip olmaktır. Unutmayın; dijital dünyada ölçemediğiniz şeyi yönetemezsiniz ve yönetemediğiniz şey sizi savunmasız bırakır.